Een eerlijke cloudmarkt vraagt om besef van verantwoordelijkheid | 11 Fair Principles
De cloud heeft veel gebracht, maar ook de relatie tussen klant en leverancier grondig veranderd. Organisaties die gebruikmaken van cloudplatformen worden afhankelijk van leveranciers voor de beschikbaarheid van systemen, de inrichting van beveiliging en de verwerking van persoonsgegevens. Dat vraagt van beide partijen verantwoordelijkheidsbesef. Ontbreekt dat, kan bijvoorbeeld de vreemde situatie zich voordoen dat je je afvraagt of je leverancier zich wel aan de wet houdt. En zelfs of je organisatie een veiligheidsrisico loopt.
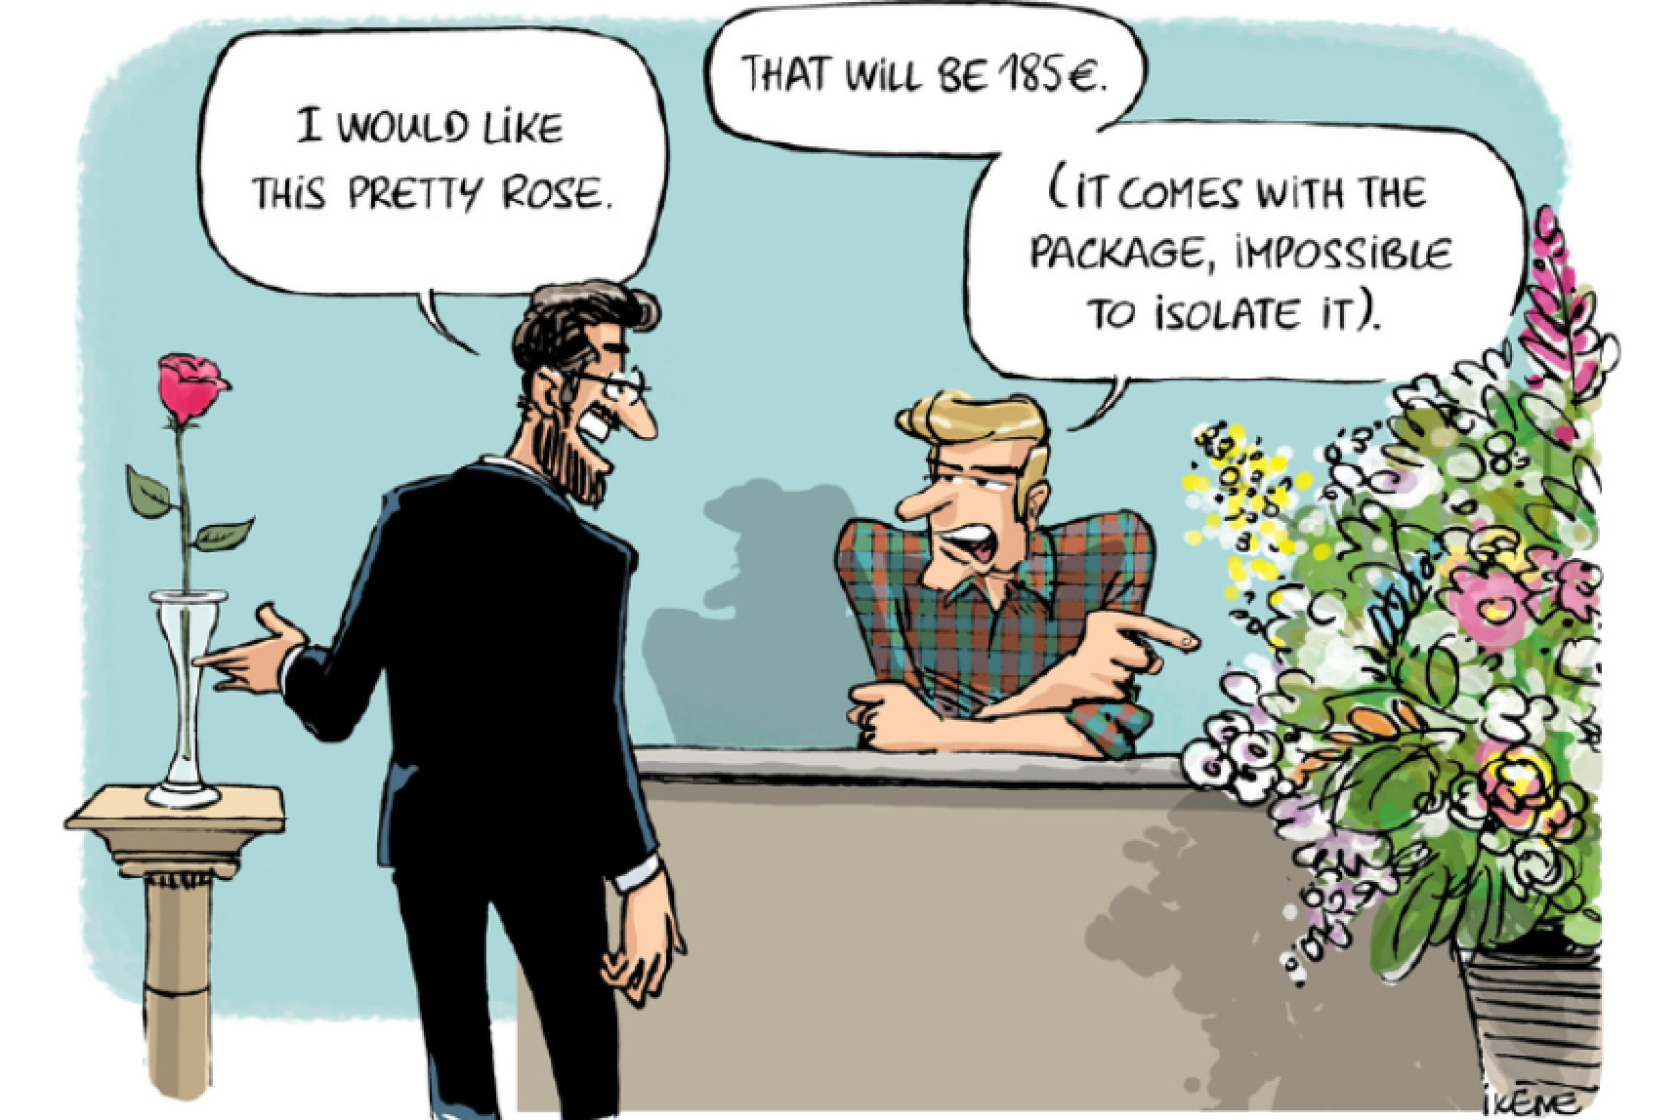
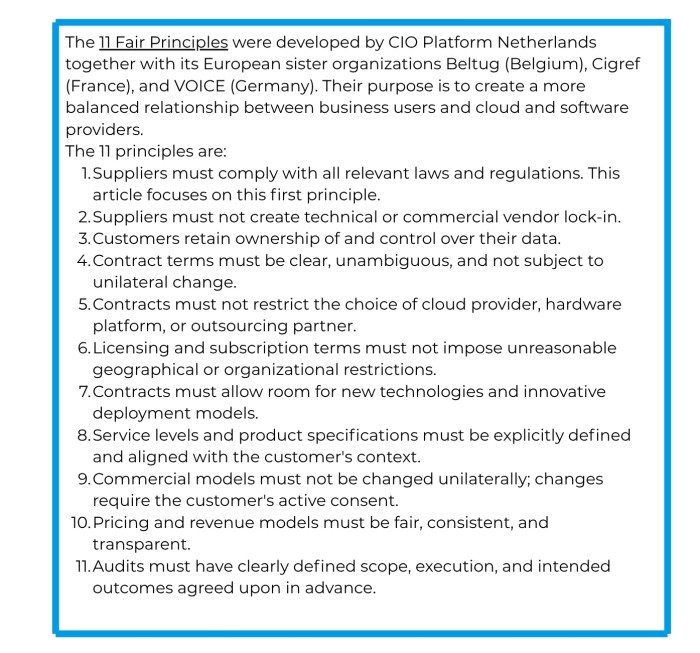
Een goede cloudmarkt heeft baat bij afnemers en leveranciers die begrijpen welke verantwoordelijkheid bij hun positie hoort en daar ook consequenties aan verbinden. Om het bewustzijn hiervan te vergroten heeft CIO Platform Nederland samen met de drie zusterverenigingen in België, Duitsland en Frankrijk de 11 Fair Principles opgesteld. Deze principes, onlangs geactualiseerd, zijn gericht op een samenwerking tussen aanbieders en afnemers in de cloudmarkt, waarbij vertrouwen, transparantie en professioneel gedrag de uitgangspunten zijn.
Een belangrijk onderdeel van zo’n samenwerking is dat elke partij zich houdt aan de wet- en regelgeving die op zijn dienstverlening van toepassing is. Voor leveranciers betekent dit onder meer dat zij hun rol als verwerker onder de AVG serieus nemen en voldoen aan de verplichtingen die daaruit voortvloeien.
De 11 Fair Principles van CIO Platform Nederland
De wet geldt ook voor leveranciers
In gesprekken over privacy en cloud gaat veel aandacht uit naar de verantwoordelijkheid van de klant. Dat is begrijpelijk, omdat deze onder de AVG de rol van verwerkingsverantwoordelijke heeft en daarmee belangrijke verplichtingen heeft.
Een leverancier die persoonsgegevens verwerkt, heeft ook wettelijke verplichtingen. Deze verplichtingen volgen rechtstreeks uit de AVG en ontstaan niet pas wanneer een klant ze in een contract heeft opgenomen. Een verwerker moet passende technische en organisatorische beveiligingsmaatregelen treffen, zorgvuldig omgaan met subverwerkers, datalekken tijdig melden en ervoor zorgen dat persoonsgegevens alleen worden verwerkt volgens de geldende afspraken.
Een leverancier is dus niet alleen verantwoordelijk voor het leveren van een technisch goed werkende dienst, maar ook voor het verantwoord organiseren van de gegevensverwerking die binnen die dienstverlening plaatsvindt. Het zou niet nodig moeten zijn dat de klant hierop aandringt – zoals soms helaas nodig is.
Van afspraken op papier naar professioneel handelen
De verwerkersovereenkomst vormt een belangrijk onderdeel van de relatie tussen klant en leverancier. Daarin worden afspraken gemaakt over instructies, beveiliging, subverwerkers en de ondersteuning die de leverancier biedt bij het naleven van de AVG.
Dat contract is op zichzelf echter onvoldoende om te kunnen bepalen of een dienstverlening betrouwbaar is. De praktijk weegt net zo zwaar. Het gaat erom of beveiligingsmaatregelen effectief zijn, of risico’s voldoende worden beheerst, of processen werken wanneer zich een incident voordoet en of een leverancier inzicht kan geven in de manier waarop hij persoonsgegevens verwerkt.
Dat vraagt om professioneel leverancierschap. Het Europees Comité voor Gegevensbescherming (EDPB) benadrukt in zijn richtlijnen over de rol van de verwerker dat een leverancier niet een partij is die alleen maar opdrachten uitvoert, zonder eigen verantwoordelijkheid. Van een professionele verwerker mag worden verwacht dat hij beschikt over voldoende deskundigheid, middelen en maatregelen om persoonsgegevens zorgvuldig te verwerken.
Dat uitgangspunt past ook bij de bredere gedachte achter eerlijke samenwerking tussen organisaties en leveranciers. Wie beschikt over specialistische kennis en technische mogelijkheden om een dienst te leveren, heeft ook de verantwoordelijkheid om die kennis zorgvuldig toe te passen.
De keten wordt steeds belangrijker
Een van de uitdagingen van de cloudmarkt is dat dienstverlening steeds minder uit één leverancier bestaat. Achter een cloudplatform bevinden zich datacenters, netwerkdiensten, beveiligingsleveranciers en andere gespecialiseerde partijen.
Deze ontwikkeling maakt dat transparantie steeds belangrijker wordt. Een klant moet kunnen begrijpen welke partijen betrokken zijn bij de verwerking van persoonsgegevens en welke waarborgen daarbij gelden. Een leverancier moet op zijn beurt voldoende grip houden op de partijen waarmee hij samenwerkt.
De EDPB heeft daar in Opinion 22/2024 nadrukkelijk aandacht voor gevraagd. Een leverancier kan niet volstaan met alleen een formele opsomming van subverwerkers. Er moet voldoende inzicht zijn in de keten en in de maatregelen die worden genomen om persoonsgegevens zorgvuldig te beschermen.
Niet naleven heeft consequenties
Beide partijen hebben zoals gezegd een eigen rol. Afnemers moeten zorgvuldig kiezen met wie zij samenwerken, risico’s beoordelen en actief sturen op hun leveranciersrelaties. Leveranciers moeten zorgen dat hun diensten veilig, transparant en in overeenstemming met de wet worden geleverd.
Dat uitgangspunt wordt ook zichtbaar in recente handhaving door toezichthouders. De Franse toezichthouder CNIL sprak in 2025 IT-dienstverlener Mobius Solutions aan op tekortkomingen in de naleving van diens verplichtingen als verwerker. Ook buiten de EU letten toezichthouders hier trouwens op. In het Verenigd Koninkrijk werd, eveneens in 2025, Advanced Computer Software Group aangesproken op onvoldoende beveiligingsmaatregelen na een ransomware-incident drie jaar daarvoor.
Deze zaken betekenen niet dat leveranciers in het beklaagdenbankje zitten, maar dat elke partij in de digitale keten verantwoordelijkheid moet nemen voor de kwaliteit van het geheel.
Naar een volwassen cloudmarkt
De discussie over cloud en privacy wordt soms teruggebracht tot de vraag wie verantwoordelijk is wanneer iets misgaat. Die vraag is begrijpelijk, maar helpt niet altijd om de markt verder te brengen. Belangrijker is de vraag hoe organisaties en leveranciers samen kunnen zorgen dat digitale dienstverlening betrouwbaar wordt ingericht en dat problemen zoveel mogelijk worden voorkomen.
Daarvoor zijn duidelijke rollen nodig, eerlijke afspraken en partijen die hun verantwoordelijkheid nemen. De 11 fair principles van CIO Platform Nederland, Beltug, Cigref en VOICE benadrukken juist dit perspectief.
Opmerkingen of vragen? Neem dan contact op met Arnoud van Gemeren, strategisch adviseur.
Deel dit bericht